Capyのパズル認証は現在は簡単に突破可能
Capyとは主にBotによる不正ログインやスパム攻撃を防ぐ、クラウド型の情報セキュリティサービスです。
Capyのパズル認証はコジマ、ココカラファイン、大和ハウスフィナンシャル、京葉ガスなどの企業が導入しています。
導入当時は文字認証に比べてユーザーの負担が少なく、Bot対策としても有効とされていました。
しかし、生成AIによる画像認識技術の進化により、現在ではパズル認証単体での防御力は著しく低下しており、容易に突破可能になっています。
パズル認証が突破されやすい理由
パズル認証の仕組みは「背景画像内の欠損部分を特定し、ピースをその座標までドラッグする」という単純なものです。
下図はコジマネットのパズル認証です。
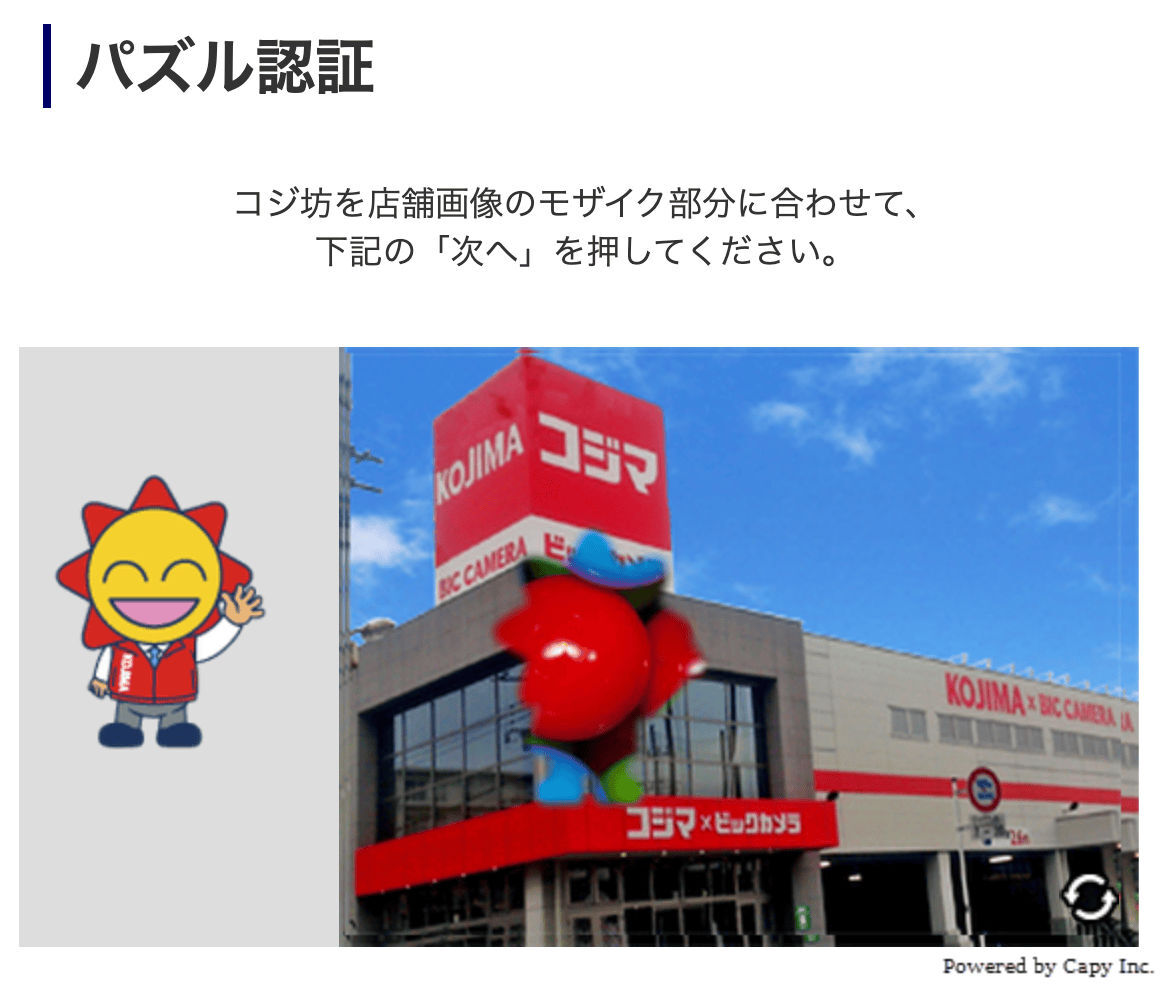
現在、この仕組みは以下の理由から容易に突破されます。
画像処理・AIによる座標特定の容易さ
パズルの欠損部分は周囲の背景と明確な境界線や色調・パターンの不連続性を持っています。
現在は生成AIを用いることで、人間が目視するよりも高速かつ正確に「ピースをはめ込むべきX・Y座標」をピクセル単位で特定できます。
試しにChatGPT、Gemini、Claudeなどにパズル認証画像のスクリーンショットを添付して、パズルの欠損部分について質問するとピースをはめ込むべきX・Y座標を教えてくれます。
※ やり方の詳細は悪用防止のために割愛します。
パズル認証を使い続けるリスク
不正アクセス・スクレイピングを防げない
チケットの買い占め、転売目的の自動購入、アカウントの不正作成、リスト型攻撃による不正ログインなどを阻止できなくなります。
正規ユーザーにだけストレスを与える
Botは数秒で突破する一方で、人間のユーザーにとっては、細かいピースを正確に合わせる作業が負担になり、フォームの離脱率上昇につながります。
今後採用すべき代替のBot対策
Cloudflare Turnstile
現在最も導入が推奨される選択肢の一つです。
ユーザーにパズルや画像選択を強いることなく、ブラウザの環境情報やTLSフィンガープリント、非同期のProof-of-Workなどを組み合わせてBot判定を行います。
プライバシーへの配慮もなされており、無料枠も充実しています。
reCAPTCHA v3
Googleが提供するスコアベースのBot検知システムです。サイト内のユーザー行動全体を継続的に分析し、0.0〜1.0のリスクスコアを返します。
スコアが低い場合のみ二要素認証を要求するといった柔軟な制御が可能です。
パスキーや多要素認証の導入
ログインや会員登録のセキュリティを高める目的であれば、CAPTCHAだけに頼るのではなく、SMS・メール認証、認証アプリあるいはパスキーを組み合わせることが根本的な対策となります。
まとめ
生成AIの進化により、Capyなどのパズル認証は座標特定とドラッグ操作の自動化により突破が容易になっています。
不正アクセスが多発している現在、突破が容易なパズル認証は使用すべきではありません。
Cloudflare TurnstileやreCAPTCHA v3といった、ユーザーにパズルを解かせないバックグラウンド型のBot検知システムへ移行すべきです。